Voyez les décisions d’accès, les revues et les exceptions à côté du contrôle qu’elles soutiennent.
La séparation des tâches, la certification, les accès privilégiés et l’historique immuable fournissent les preuves que les auditeurs demandent couramment pour les revues de contrôle interne et de sécurité de l’information.
- Contrôle
- Observation
- Preuve
- Lacune
Les preuves pour chaque contrôle
Pour chaque contrôle, vous voyez ce que la politique exige et quelles preuves un auditeur peut inspecter.
SOX · contrôles internes
Règles de séparation des tâches, pistes d’approbation et preuves d’accès à une date donnée soutiennent les tests de contrôle.
ISO 27001 · contrôle d’accès
Les preuves de responsabilité, de revue, de cycle de vie et d’accès privilégiés correspondent à l’ensemble de contrôles pertinent.
Fenêtres de preuves
Générez un pack pour la période de revue exacte et inspectez-le avant de le télécharger.
Vérification indépendante
Les exports signés et les empreintes de fichiers permettent à un auditeur de détecter une altération sans utiliser le produit.
Regardez les preuves se constituer
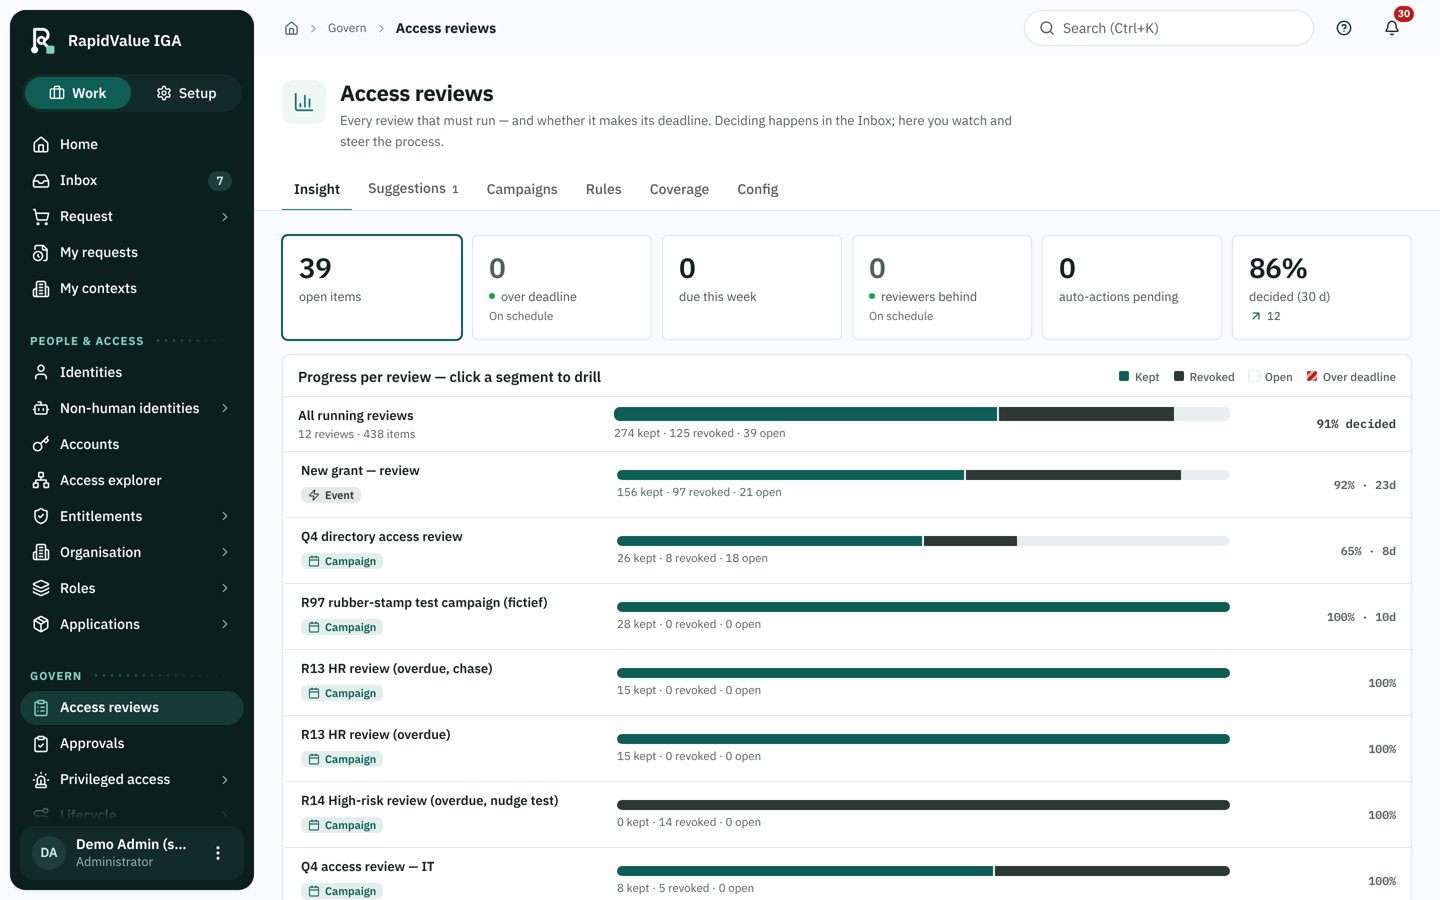
Les managers revoient les accès de leur propre équipe personne par personne, avec le contexte et la piste de décision.
RapidValue ne détient aujourd’hui aucune certification SOX, ISO 27001 ni SOC 2. Les packs de preuves ne sont pas des opinions d’audit.