Gardez les accès aux fonctions critiques visibles en permanence et ouverts à la revue.
La réconciliation, la séparation des tâches, la gouvernance des accès privilégiés et la responsabilité des identités non humaines fournissent des preuves à jour pour les aspects de contrôle d’accès de la gestion du risque lié aux TIC.
- Contrôle
- Observation
- Preuve
- Lacune
Les preuves pour chaque contrôle
Pour chaque contrôle, vous voyez ce que la politique exige et quelles preuves un auditeur peut inspecter.
Réconciliation continue
Chaque exécution horodate la comparaison entre accès attendus et accès réels.
Accès critiques et accès de tiers
Les accès des prestataires, des partenaires, des machines et les accès privilégiés ont un propriétaire et une date d’expiration.
Preuves de contrôle
Des packs citant le référentiel puisent dans l’historique réel des revues, de la réconciliation et des incidents.
Sécurité opérationnelle
Les limites de sécurité et un interrupteur de pause vous permettent d’arrêter des changements inattendus.
Regardez les preuves se constituer
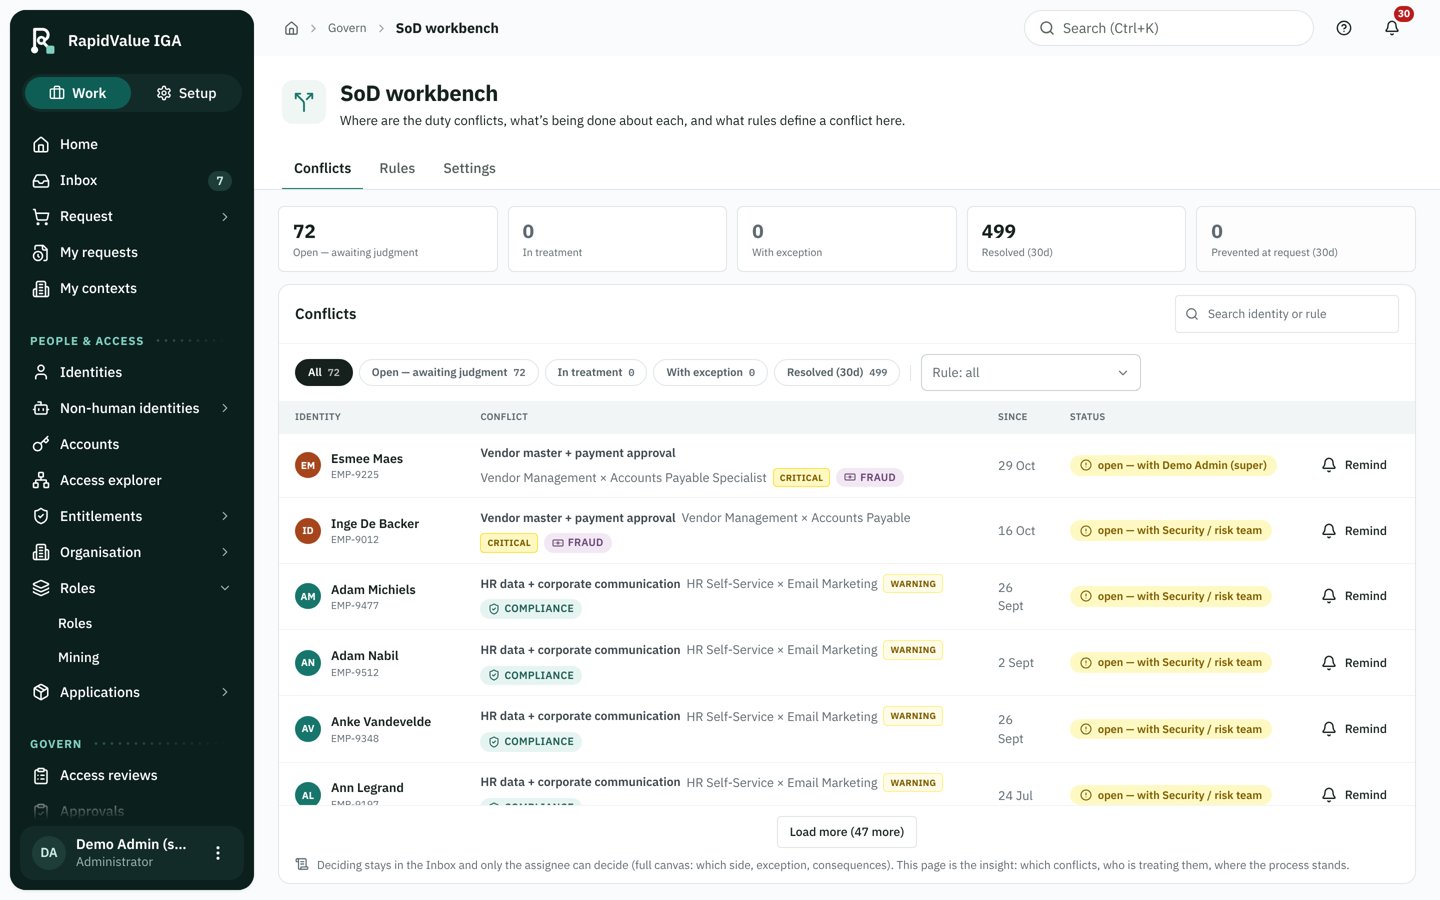
Des accès conflictuels à des fonctions critiques, détectés entre systèmes et signalés avant leur attribution.
DORA couvre bien plus que la gouvernance des identités. RapidValue traite des contrôles spécifiques de gouvernance des accès et de preuves.