Montrez comment vous contrôlez les accès privilégiés et les accès machines dans le temps.
La certification continue, des propriétaires pour les identités machines, les preuves d’événements et les contrôles des accès privilégiés soutiennent la supervision documentée des accès attendue des entités essentielles et importantes.
- Contrôle
- Observation
- Preuve
- Lacune
Les preuves pour chaque contrôle
Pour chaque contrôle, vous voyez ce que la politique exige et quelles preuves un auditeur peut inspecter.
Politique et revue des accès
Définissez qui doit avoir accès, et revoyez ces accès selon un calendrier ou après un événement pertinent.
Couverture des accès privilégiés
Suivez l’éligibilité, l’élévation, l’expiration et le suivi des accès d’urgence.
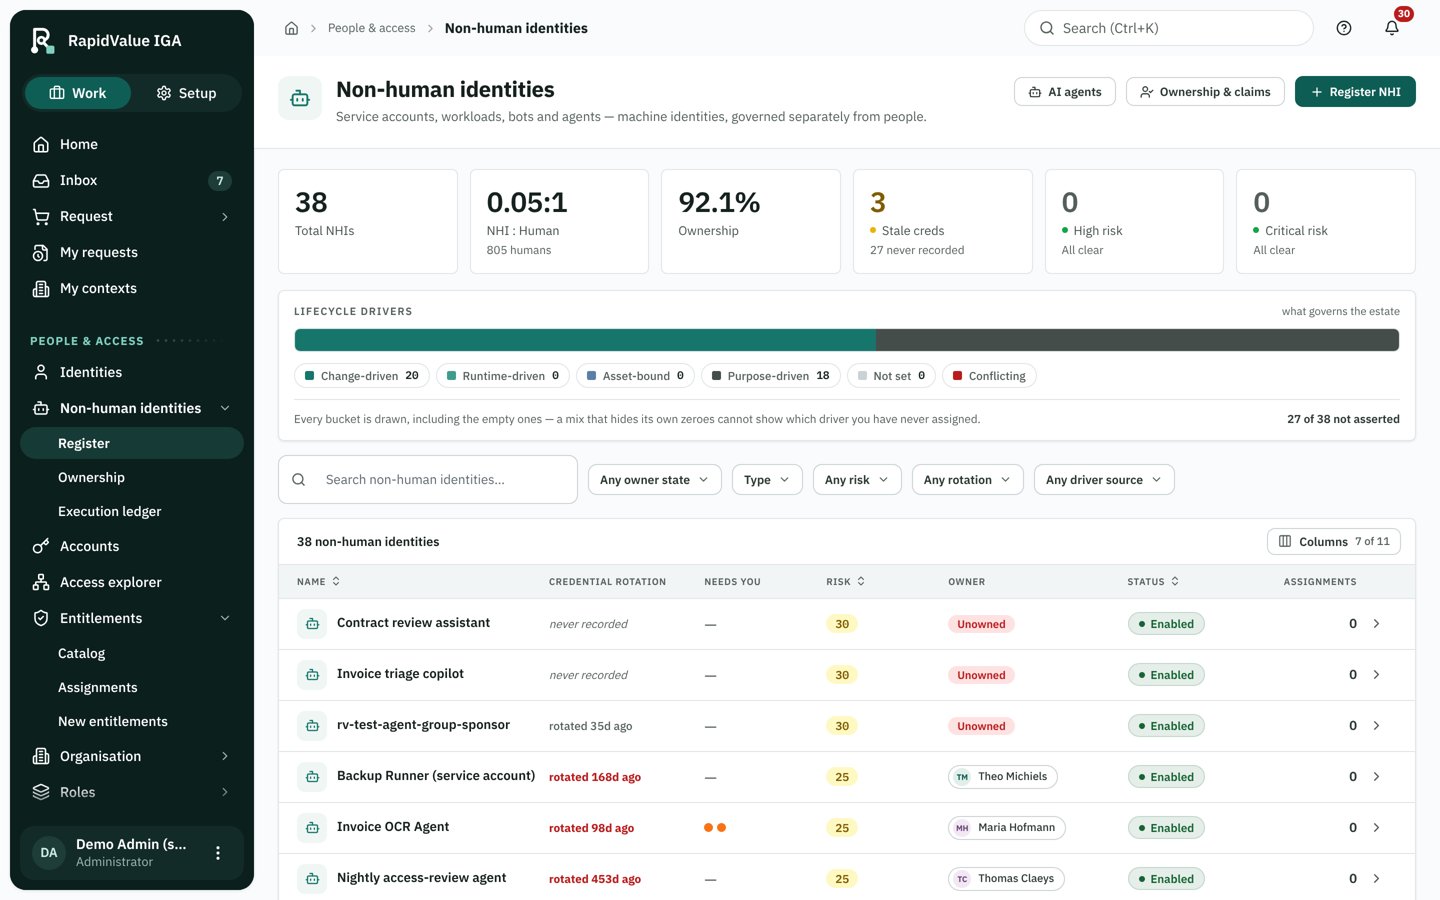
Responsabilité des identités machines
Identifiez les identités non humaines critiques et donnez un propriétaire à chacune.
Ce qui n’est pas mesuré reste non mesuré
Lorsqu’un connecteur ne peut pas observer un contrôle, comme l’état MFA, celui-ci est présenté comme non mesuré.
Regardez les preuves se constituer
Comptes de service et agents IA avec un propriétaire responsable, une finalité et un coupe-circuit consignés.
RapidValue apporte des contrôles de gouvernance des identités. Ce n’est ni un programme NIS2 complet ni une certification.