01 Verbinden
4 Funktionen
Alle vier Phasen arbeiten mit denselben Identitätsdaten. Sie beginnen mit einem konkreten Problem und einem kleinen Umfang, und alles, was Sie dort einrichten, bleibt in Gebrauch, wenn Sie erweitern.
Die Systeme, die Sie anbinden, zeigen Ihnen, wer heute Zugriff hat. Anhand dieses Bildes legen Sie fest, wer Zugriff haben soll. RapidValue vergleicht beides fortlaufend und legt jede Abweichung jemandem vor, der darüber entscheiden kann.
Sie beginnen mit HR als Quelle für Personen und binden eine Anwendung an. Eine geführte Einrichtung testet die Verbindung, liest echte Datensätze und zeigt Ihnen jedes zugeordnete Feld und jede Schreibberechtigung, bevor etwas eingeschaltet wird.
Mit KI-Agenten beginnen · Early AccessEine Personenquelle für die Eigentümer, dazu Entra Agent ID, AWS oder Google Cloud mit einer Rolle zum Lesen und Stoppen.
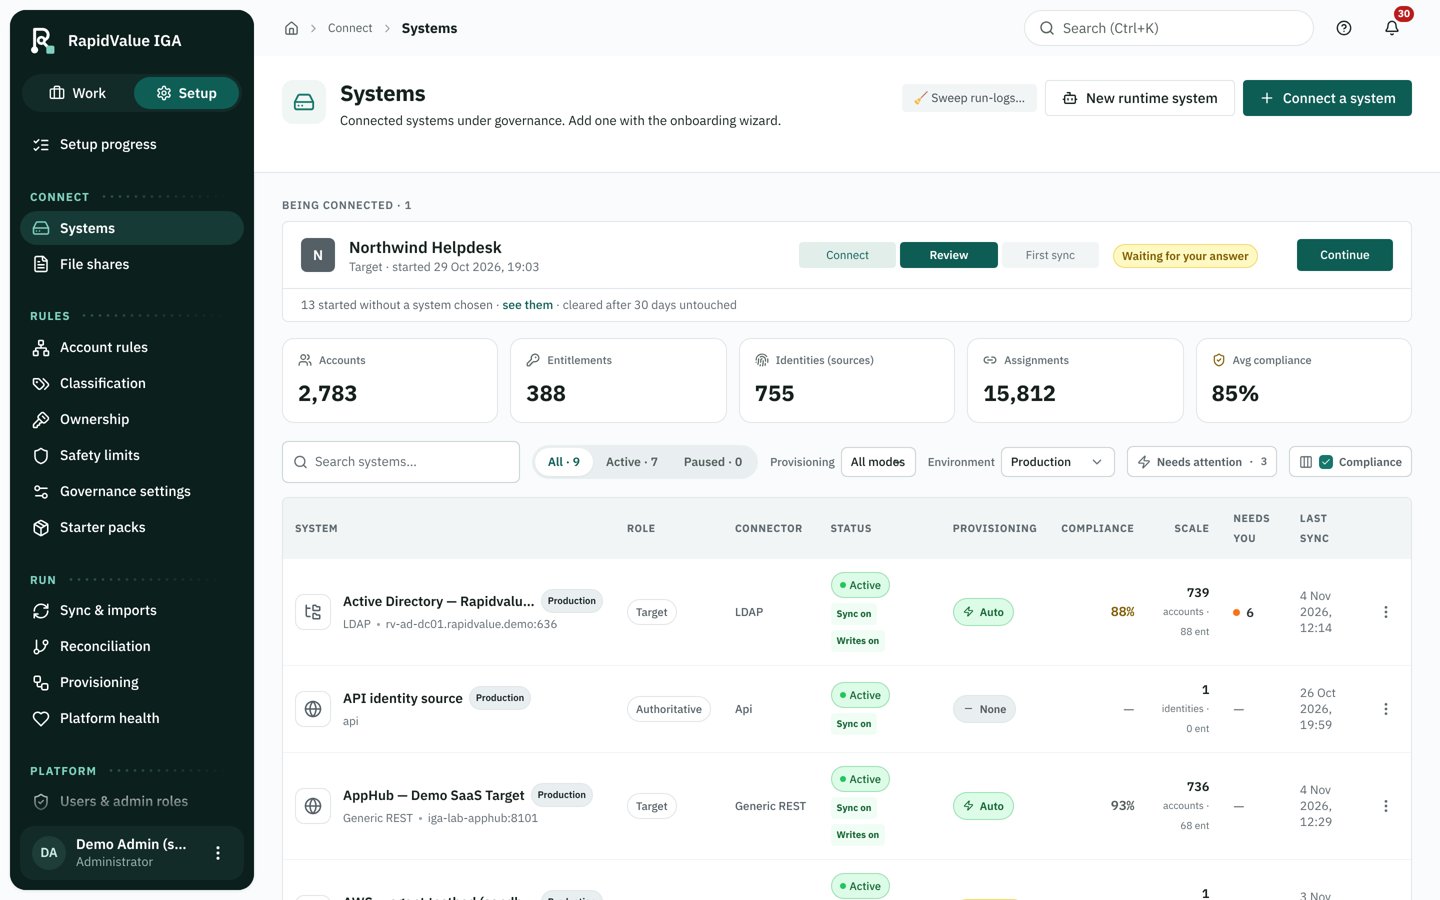
RapidValue macht aus Konten, Berechtigungen und Identitäten eine kurze Prioritätenliste. Risikoscores werden nach festen Regeln berechnet, und jeder Befund zeigt das Signal, das ihn ausgelöst hat.
Das Agentenregister: jeder Agent mit seinem Eigentümer, seinen Zugangsdaten und deren Alter, und was er erreicht.
Lebenszyklus, Rollen, Richtlinien, Anfragen und Reviews arbeiten alle mit demselben Identitätsmodell und kommen im selben Posteingang an. Fachliche Eigentümer lesen in ihren eigenen Worten, wofür eine Rolle da ist und was eine Änderung bewirkt. Gruppennamen müssen sie dafür nicht entschlüsseln.
Mit KI-Agenten beginnen · Early AccessEin Eigentümer für jeden Agenten und ein Review-Rhythmus, der seiner Autonomie folgt: alle 90, 180 oder 365 Tage.
Dashboards zu Sicherheitslage und Abdeckung zeigen, wo Kontrollen funktionieren und wo sie unvollständig sind. Reviews, die von einer Kampagne, einem Zeitplan, einem Ereignis oder einem Risikosignal ausgehen, legen die richtige Frage der richtigen Person vor. Audit Packs und Reconciliation halten fest, was erwartet wurde, was entschieden wurde und was sich im Zielsystem geändert hat.
Mit KI-Agenten beginnen · Early AccessPro Plattform, was der Kill Switch stoppen kann, und ein Nachweispaket pro Agent nach dem EU AI Act.
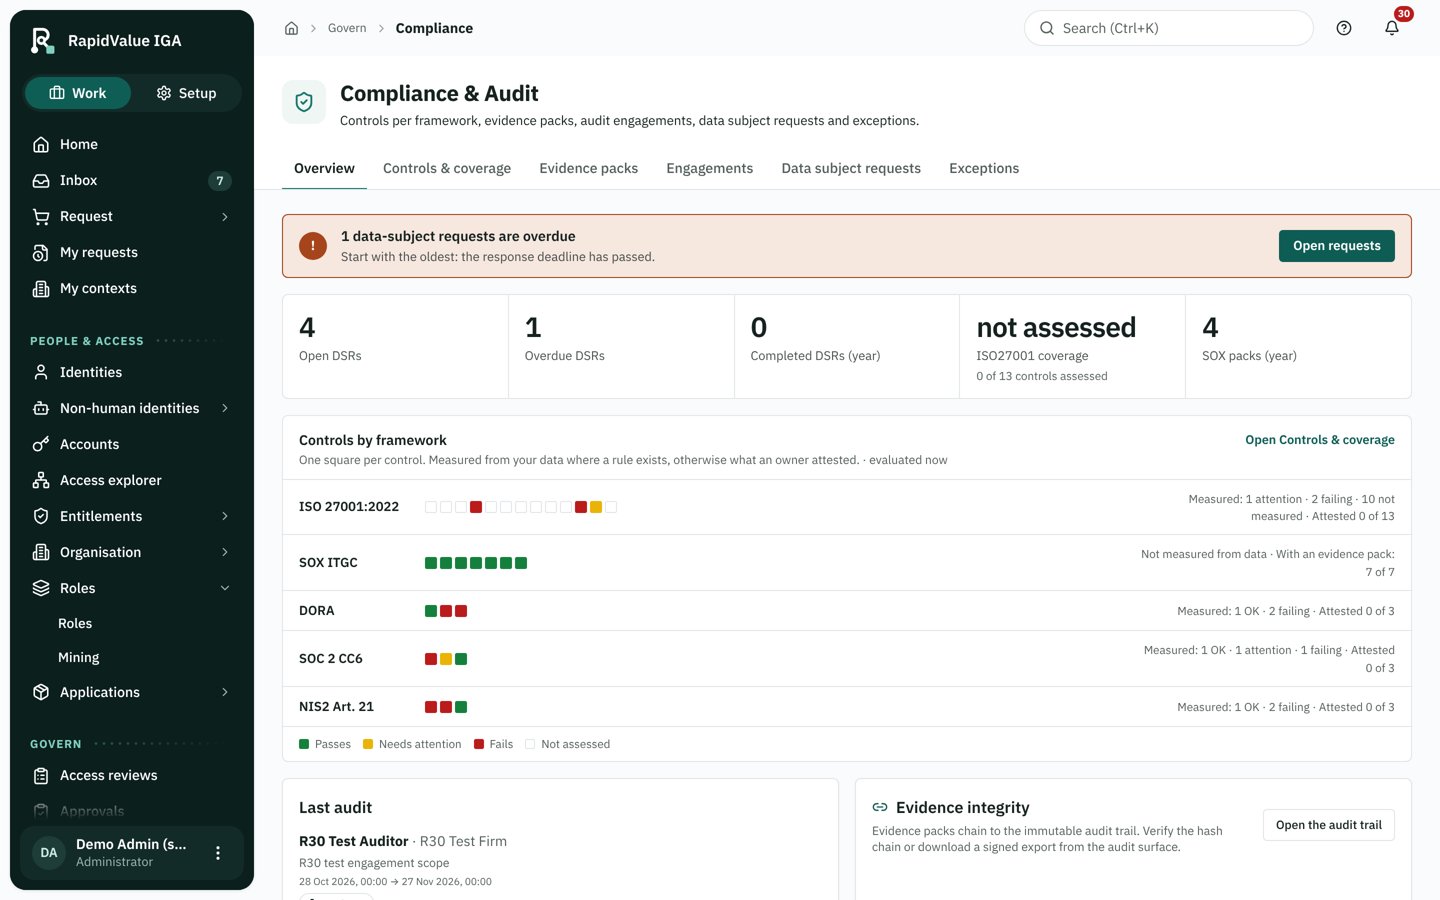
Sie verbinden um halb neun, sehen die Lücken um zehn, entscheiden um elf und haben die Nachweise am Mittag. Unter jedem Schritt liegt dasselbe Identitätsmodell.
Externe Identitäten, Role Mining und Lebenszyklus sind Teil der Plattform, wie alles Folgende. Jeder Kunde bekommt alles, und der Preis hängt nur davon ab, wie viele Identitäten Sie steuern.
4 Funktionen
5 Funktionen
8 Funktionen
4 Funktionen
Lieber mit Ihren KI-Agenten anfangen? Diesen ersten Vormittag ansehen