Halten Sie Zugriffe auf kritische Funktionen fortlaufend sichtbar und für Reviews zugänglich.
Reconciliation, Funktionstrennung, Governance privilegierter Zugriffe und Eigentümerschaft nichtmenschlicher Identitäten liefern laufende Nachweise für die Aspekte der Zugriffskontrolle im IKT-Risikomanagement.
- Kontrolle
- Beobachtung
- Nachweis
- Lücke
Die Nachweise zu jeder Kontrolle
Zu jeder Kontrolle sehen Sie, was die Richtlinie verlangt und welche Nachweise ein Prüfer einsehen kann.
Fortlaufende Reconciliation
Jeder Lauf versieht den Vergleich zwischen erwartetem und tatsächlichem Zugriff mit einem Zeitstempel.
Kritische Zugriffe und Zugriffe Dritter
Zugriffe von Externen, Partnern, Maschinen und privilegierten Konten haben einen Eigentümer und ein Ablaufdatum.
Kontrollnachweise
Pakete mit Framework-Verweisen speisen sich aus laufenden Reviews, Reconciliation und Vorfallhistorie.
Betriebssicherheit
Mit Sicherheitslimits und einem Pausenschalter können Sie unerwartete Änderungen stoppen.
Sehen Sie, wie die Nachweise entstehen
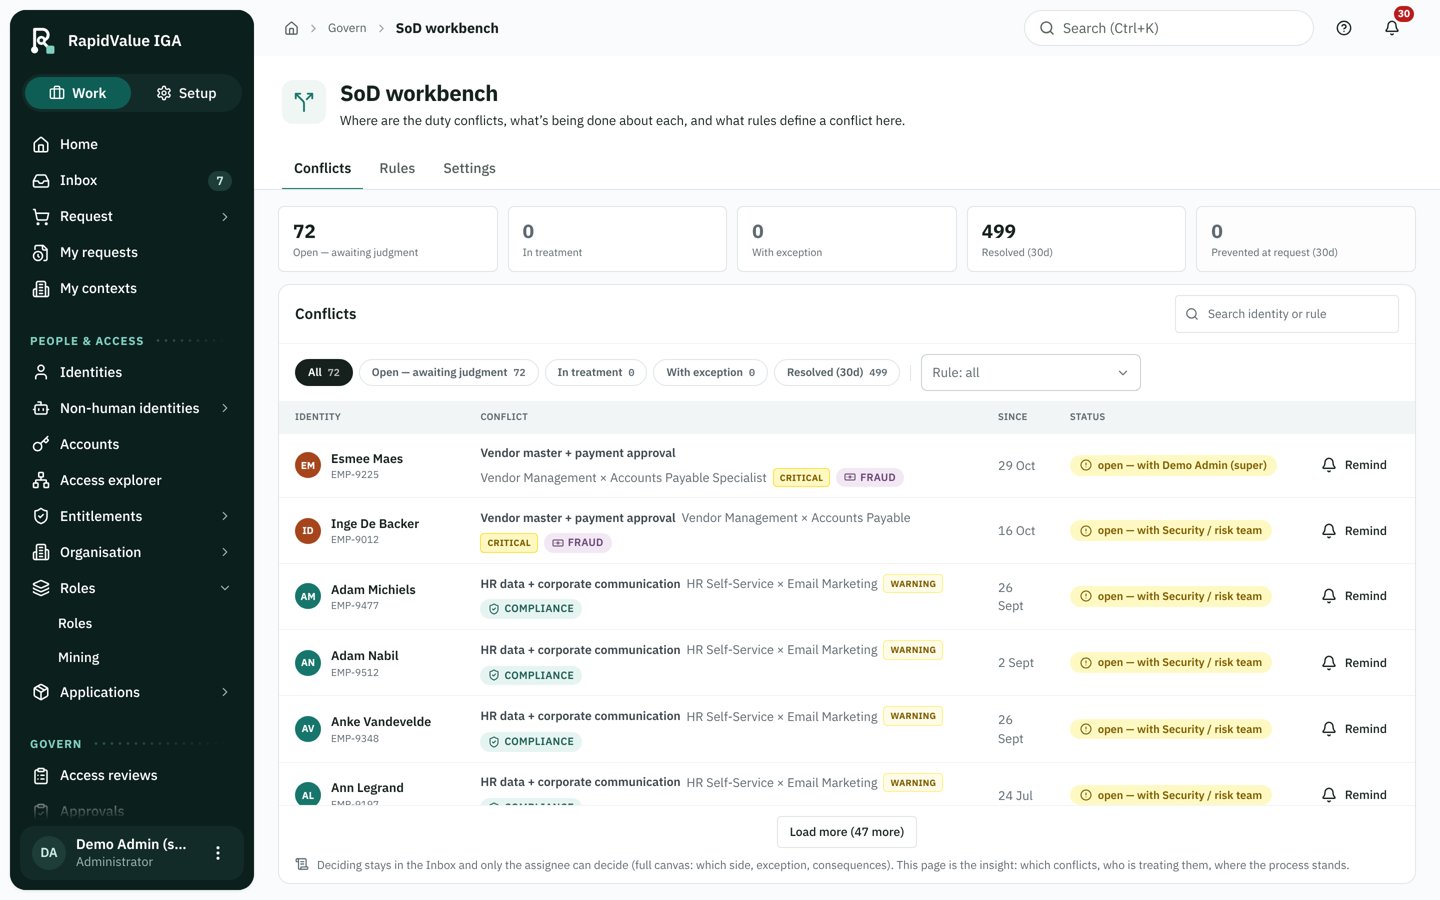
Konfliktbehaftete Zugriffe auf kritische Funktionen, systemübergreifend gefunden und markiert, bevor sie vergeben werden.
DORA umfasst weit mehr als Identity Governance. RapidValue deckt konkrete Kontrollen für Zugriffs-Governance und Nachweise ab.