Zeigen Sie, wie Sie privilegierte und maschinelle Zugriffe im Zeitverlauf kontrollieren.
Fortlaufende Zertifizierung, Eigentümer für Maschinenidentitäten, Ereignisnachweise und Kontrollen für privilegierte Zugriffe unterstützen die dokumentierte Zugriffsaufsicht, die von wesentlichen und wichtigen Einrichtungen erwartet wird.
- Kontrolle
- Beobachtung
- Nachweis
- Lücke
Die Nachweise zu jeder Kontrolle
Zu jeder Kontrolle sehen Sie, was die Richtlinie verlangt und welche Nachweise ein Prüfer einsehen kann.
Zugriffsrichtlinie und Review
Legen Sie fest, wer Zugriff haben soll, und prüfen Sie ihn nach Zeitplan oder nach einem relevanten Ereignis.
Abdeckung privilegierter Zugriffe
Verfolgen Sie Zulässigkeit, Rechteerhöhung, Ablauf und Break-Glass-Nachbereitung.
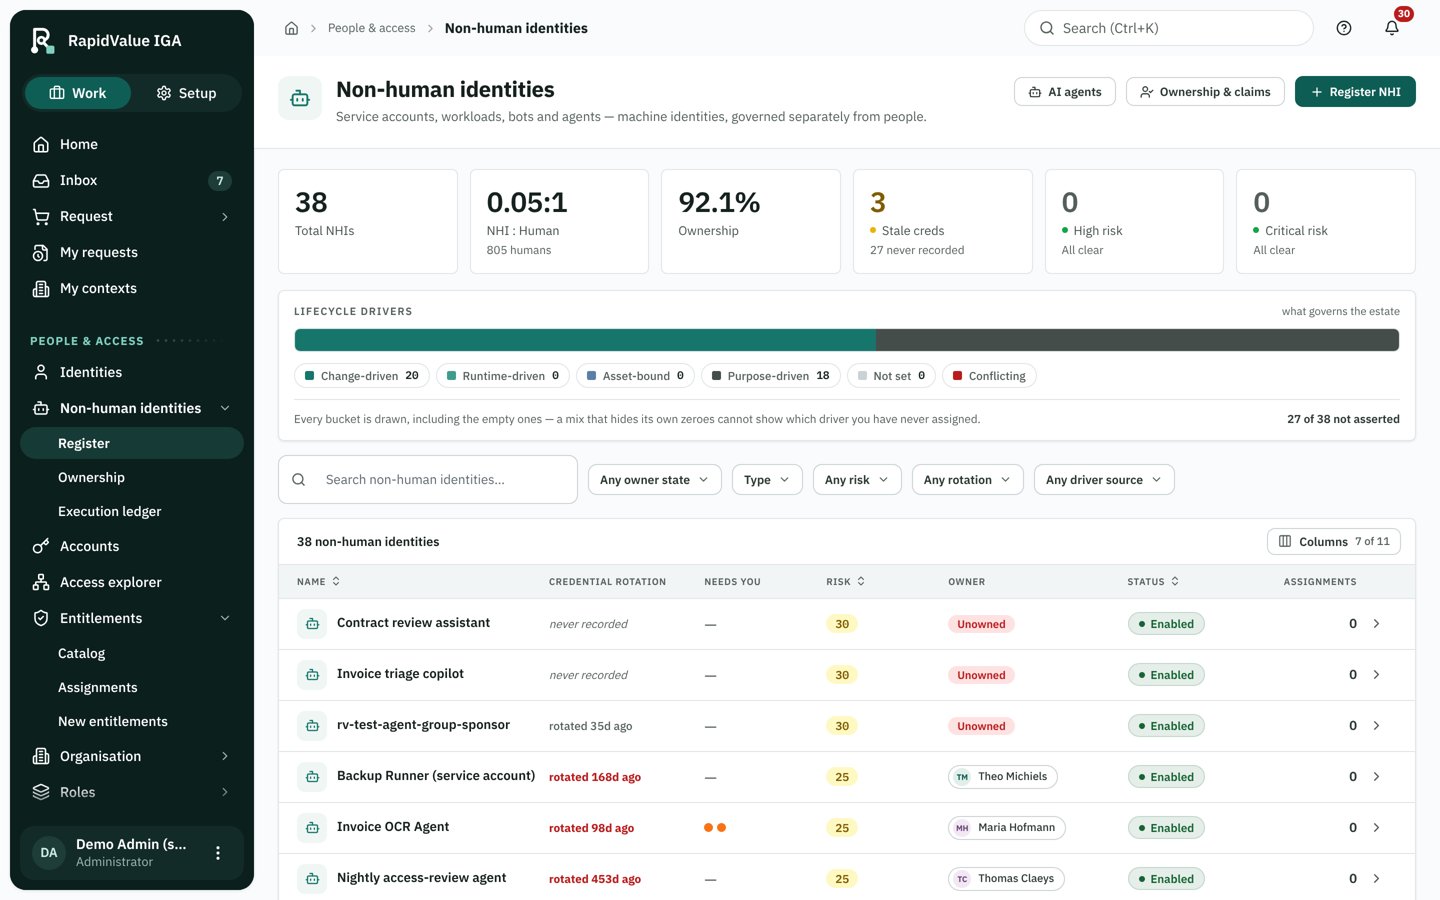
Eigentümerschaft von Maschinenidentitäten
Erkennen Sie kritische nichtmenschliche Identitäten und geben Sie jeder einen Eigentümer.
Nicht Gemessenes bleibt nicht gemessen
Wo ein Konnektor eine Kontrolle wie den MFA-Status nicht beobachten kann, wird sie als nicht gemessen angezeigt.
Sehen Sie, wie die Nachweise entstehen
Servicekonten und KI-Agenten mit einem verantwortlichen Eigentümer, einem Zweck und einem dokumentierten Kill-Switch.
RapidValue trägt Kontrollen der Identity Governance bei. Es ist kein vollständiges NIS2-Programm und keine Zertifizierung.