01
02 · Zien · Ook machines hebben een eigenaar nodig
Niet-menselijke identiteiten
Bestuur serviceaccounts, bots en agents op basis van waarom ze bestaan.
Elk serviceaccount, elke bot en elke agent krijgt een eigenaar, een reden die bepaalt hoe lang het bestaat, een zicht op wat het kan bereiken en een reviewschema. Een machine-identiteit zonder eigenaar wordt een taak voor iemand.
Wat er verandert
Wat u krijgt
02
Een eigenaar en een reden voor elk
03
Wat elk ervan kan bereiken
04
Reviews die passen bij wat het kan
Zo werkt het
Het werkt in drie stappen
Elke stap legt zijn reden vast, en de volgende stap gebruikt die.
Classificeren
Scheid wat de identiteit is van waarom ze bestaat.
Toewijzen
Geef het een menselijke eigenaar en een reden die bepaalt hoe lang het bestaat.
Attesteren
Review volgens een schema dat past bij autonomie en bereik.
De ketenweergave
Van de persoon die verantwoordelijk is voor een machine-identiteit tot de applicaties die ze bereikt, in één weergave
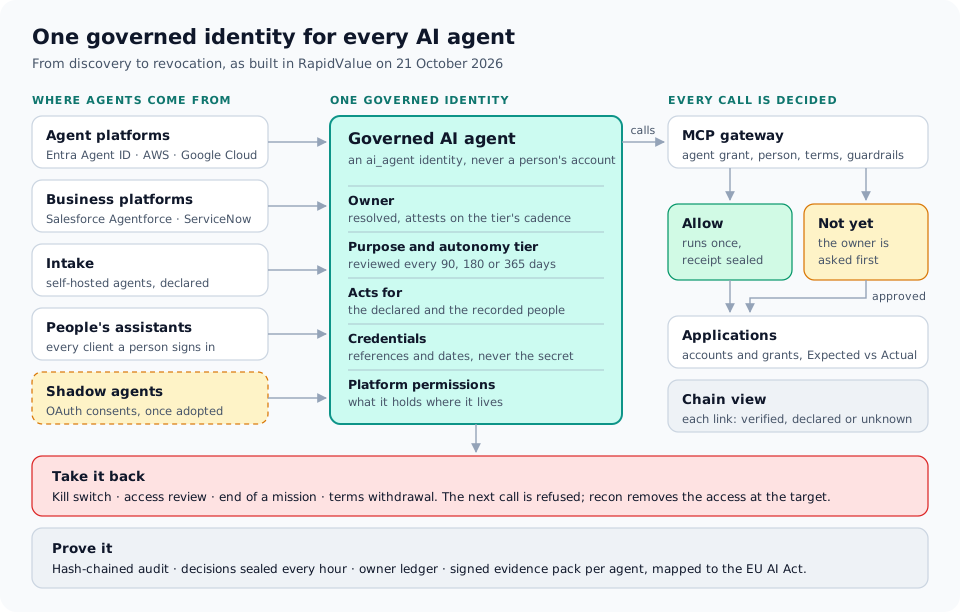
Elke niet-menselijke identiteit heeft een tabblad Keten, en een AI-agent toont dezelfde keten als een strook onder zijn naam. Die leest in volgorde:
Eigenaar
Wie ervoor verantwoordelijk is, en of dat uit een toewijzing, een eigenaarsregel of de sponsor in Entra komt.
Handelt voor
De persoon of het team voor wie ze volgens de verklaring handelt.
Credentials
De geheimen en sleutels waarmee ze zich kan aanmelden, met hun data.
Tools
De tools die ze via RapidValue bereikt.
Vastgelegde acties
Wat RapidValue haar heeft zien doen.
Applicaties
De applicaties waar ze toegang heeft.
Elke schakel zegt of ze geverifieerd, verklaard of onbekend is, waarom ze onbekend is en hoe recent ze is. Dezelfde keten is een sectie van het bewijspakket voor AI-agents. Gemaakt voor één agent is dat pakket het EU AI Act-pakket van die agent, met een artikelkaart die zegt wat het wel en niet toont. De keten toont wat RapidValue kan zien. Tool-aanroepen die niet via RapidValue lopen, staan er niet in.
Inventaris van credentials
Elk machinegeheim heeft een leeftijd, een vervaldatum en een eigenaar, en als er één ontbreekt, krijgt u een bevinding
RapidValue registreert metadata van credentials uit de systemen die ze uitgeven. Geheime waarden komen nooit in het platform terecht.
Wat een bevinding wordt
- Een credential die nooit vervalt
- Een credential die binnen 30 dagen vervalt
- Een API-credential die niet langer wordt gebruikt
- Een werkend credential ouder dan 90 dagen, waarvan de rotatie dus achterstallig is
Microsoft Entra IDGeheimen en certificaten van app-registraties
AWS IAMAccess keys en wanneer ze het laatst werden gebruikt
Google CloudDoor de gebruiker beheerde sleutels van serviceaccounts
Google WorkspaceApp-wachtwoorden
SalesforceOAuth-tokens van agent- en integratiegebruikers
ServiceNowRefresh tokens, API-sleutels en OAuth-registraties van integratiegebruikers
Active DirectoryWachtwoordleeftijd als rotatie, laatste aanmelding als gebruik
RapidValueAPI-credentials die het platform zelf uitgaf
Eigenaarschap dat verandering overleeft
Wanneer een eigenaar vertrekt, mag de machine-identiteit niet zonder eigenaar achterblijven
01
Orphan-inbox
Identiteiten zonder eigenaar komen binnen als taak, met een voorgestelde eigenaar.
02
Claimflow
Een voorgestelde eigenaar aanvaardt, verwijst door, escaleert of weigert. Claims waarop geen antwoord komt, vervallen.
03
Groepen en gedelegeerden
Een team kan eigenaar zijn van een identiteit, met een primaire eigenaar en tijdelijke vervangers.
04
Uitfaseren met een record
Wanneer een identiteit wordt uitgefaseerd, worden haar toekenningen ingetrokken en haar accounts uitgeschakeld, en blijft het record bewaard voor de audit trail.
Waar we achter staan
Een machineaccount zonder eigenaar blijft op de lijst met gaten staan tot iemand het op zich neemt.
Inbegrepen
Inbegrepen in elke prijs
Hiervoor koopt u geen aparte module. De prijs hangt alleen af van het aantal identiteiten dat u beheert.
Niet-menselijke identiteiten