Houd toegang tot kritieke functies continu zichtbaar en open voor review.
Reconciliatie, functiescheiding, governance van geprivilegieerde toegang en eigenaarschap van niet-menselijke identiteiten leveren live bewijs voor de toegangscontroleaspecten van ICT-risicobeheer.
- Controle
- Waarneming
- Bewijs
- Gat
Het bewijs bij elke controle
Voor elke controle ziet u wat de policy vereist en welk bewijs een auditor kan inspecteren.
Continue reconciliatie
Elke run legt met een tijdstempel de vergelijking tussen verwachte en werkelijke toegang vast.
Kritieke toegang en toegang door derden
Contractor-, partner-, machine- en geprivilegieerde toegang heeft een eigenaar en een vervaldatum.
Bewijs van controles
Pakketten met verwijzingen naar het framework putten uit live reviews, reconciliatie en incidentgeschiedenis.
Operationele veiligheid
Met veiligheidslimieten en een pauzeschakelaar kunt u onverwachte wijzigingen stoppen.
Bekijk hoe het bewijs ontstaat
Conflicterende toegang tot kritieke functies, gevonden over systemen heen en gemarkeerd voordat ze wordt toegekend.
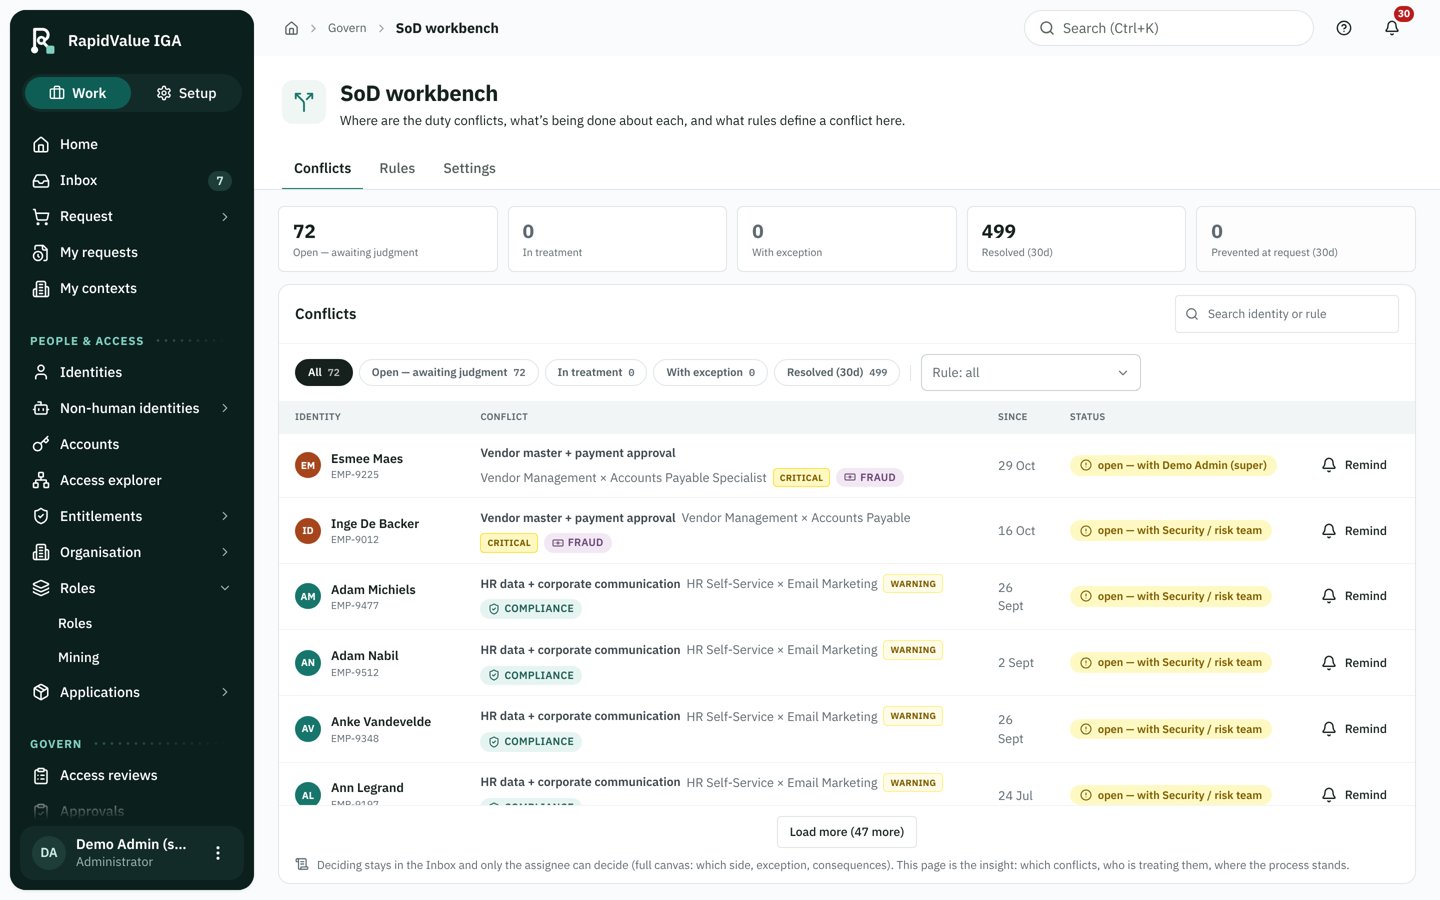
DORA omvat veel meer dan identity governance. RapidValue dekt specifieke controles voor toegangsgovernance en bewijs.