Toon hoe u geprivilegieerde toegang en machinetoegang doorheen de tijd onder controle houdt.
Continue certificering, eigenaars voor machine-identiteiten, bewijs van events en controles op geprivilegieerde toegang ondersteunen het gedocumenteerde toezicht op toegang dat van essentiële en belangrijke entiteiten wordt verwacht.
- Controle
- Waarneming
- Bewijs
- Gat
Het bewijs bij elke controle
Voor elke controle ziet u wat de policy vereist en welk bewijs een auditor kan inspecteren.
Toegangsbeleid en review
Bepaal wie toegang hoort te hebben, en review die volgens een planning of na een relevant event.
Dekking van geprivilegieerde toegang
Volg op wie in aanmerking komt, de verhoging, de vervaldatum en de opvolging van break-glass.
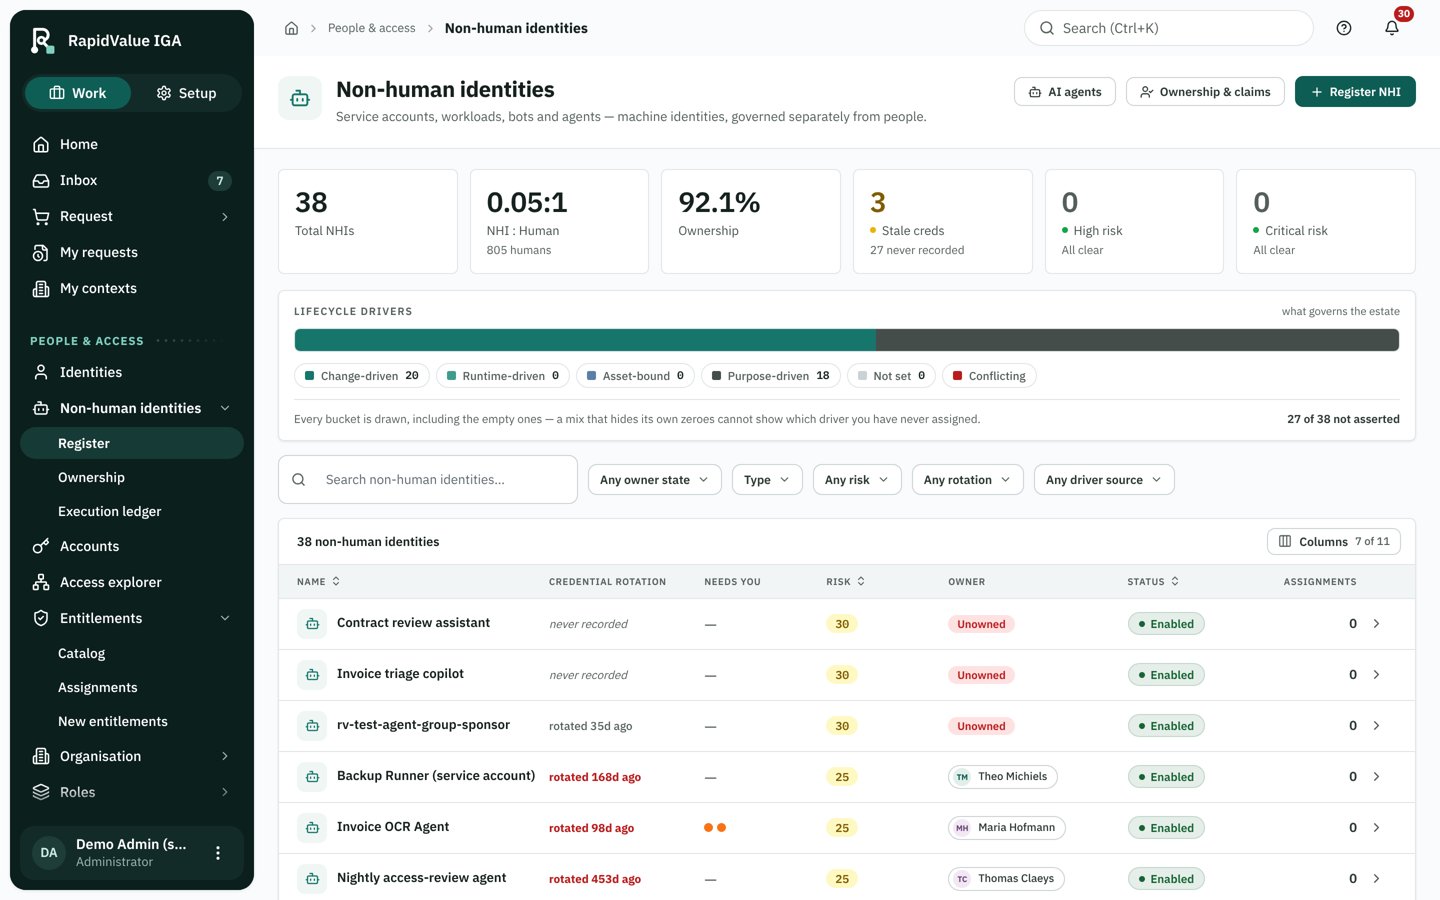
Eigenaarschap van machine-identiteiten
Identificeer kritieke niet-menselijke identiteiten en geef elk ervan een eigenaar.
Niet gemeten blijft niet gemeten
Waar een connector een controle zoals de MFA-status niet kan waarnemen, wordt die als niet gemeten getoond.
Bekijk hoe het bewijs ontstaat
Serviceaccounts en AI-agents waarvoor een verantwoordelijke eigenaar, een doel en een kill switch zijn vastgelegd.
RapidValue draagt controles voor identity governance bij. Het is geen volledig NIS2-programma en geen certificering.